新闻资讯

18/09/2026 作者 Kvaser

查尔姆斯理工大学学生基于KvaserEdge验证零信任架构:边缘环境可兼顾网络安全与设备性能

查尔姆斯理工大学的两名硕士生成功已成功在Kvaser Edge硬件上完成轻量级零信任架构演示。验证结果表明:高级网络安全原则可以应用于分布式边缘环境,且不会对设备性能造成显著影响。

随着边缘设备逐渐承担更多本地数据处理和决策任务,企业需要在实现集中化管理的同时,确保系统具备可靠的安全防护能力。该论文项目探讨了如何在基于Kubernetes的边缘计算环境中,将零信任安全理念应用于资源受限的硬件平台。

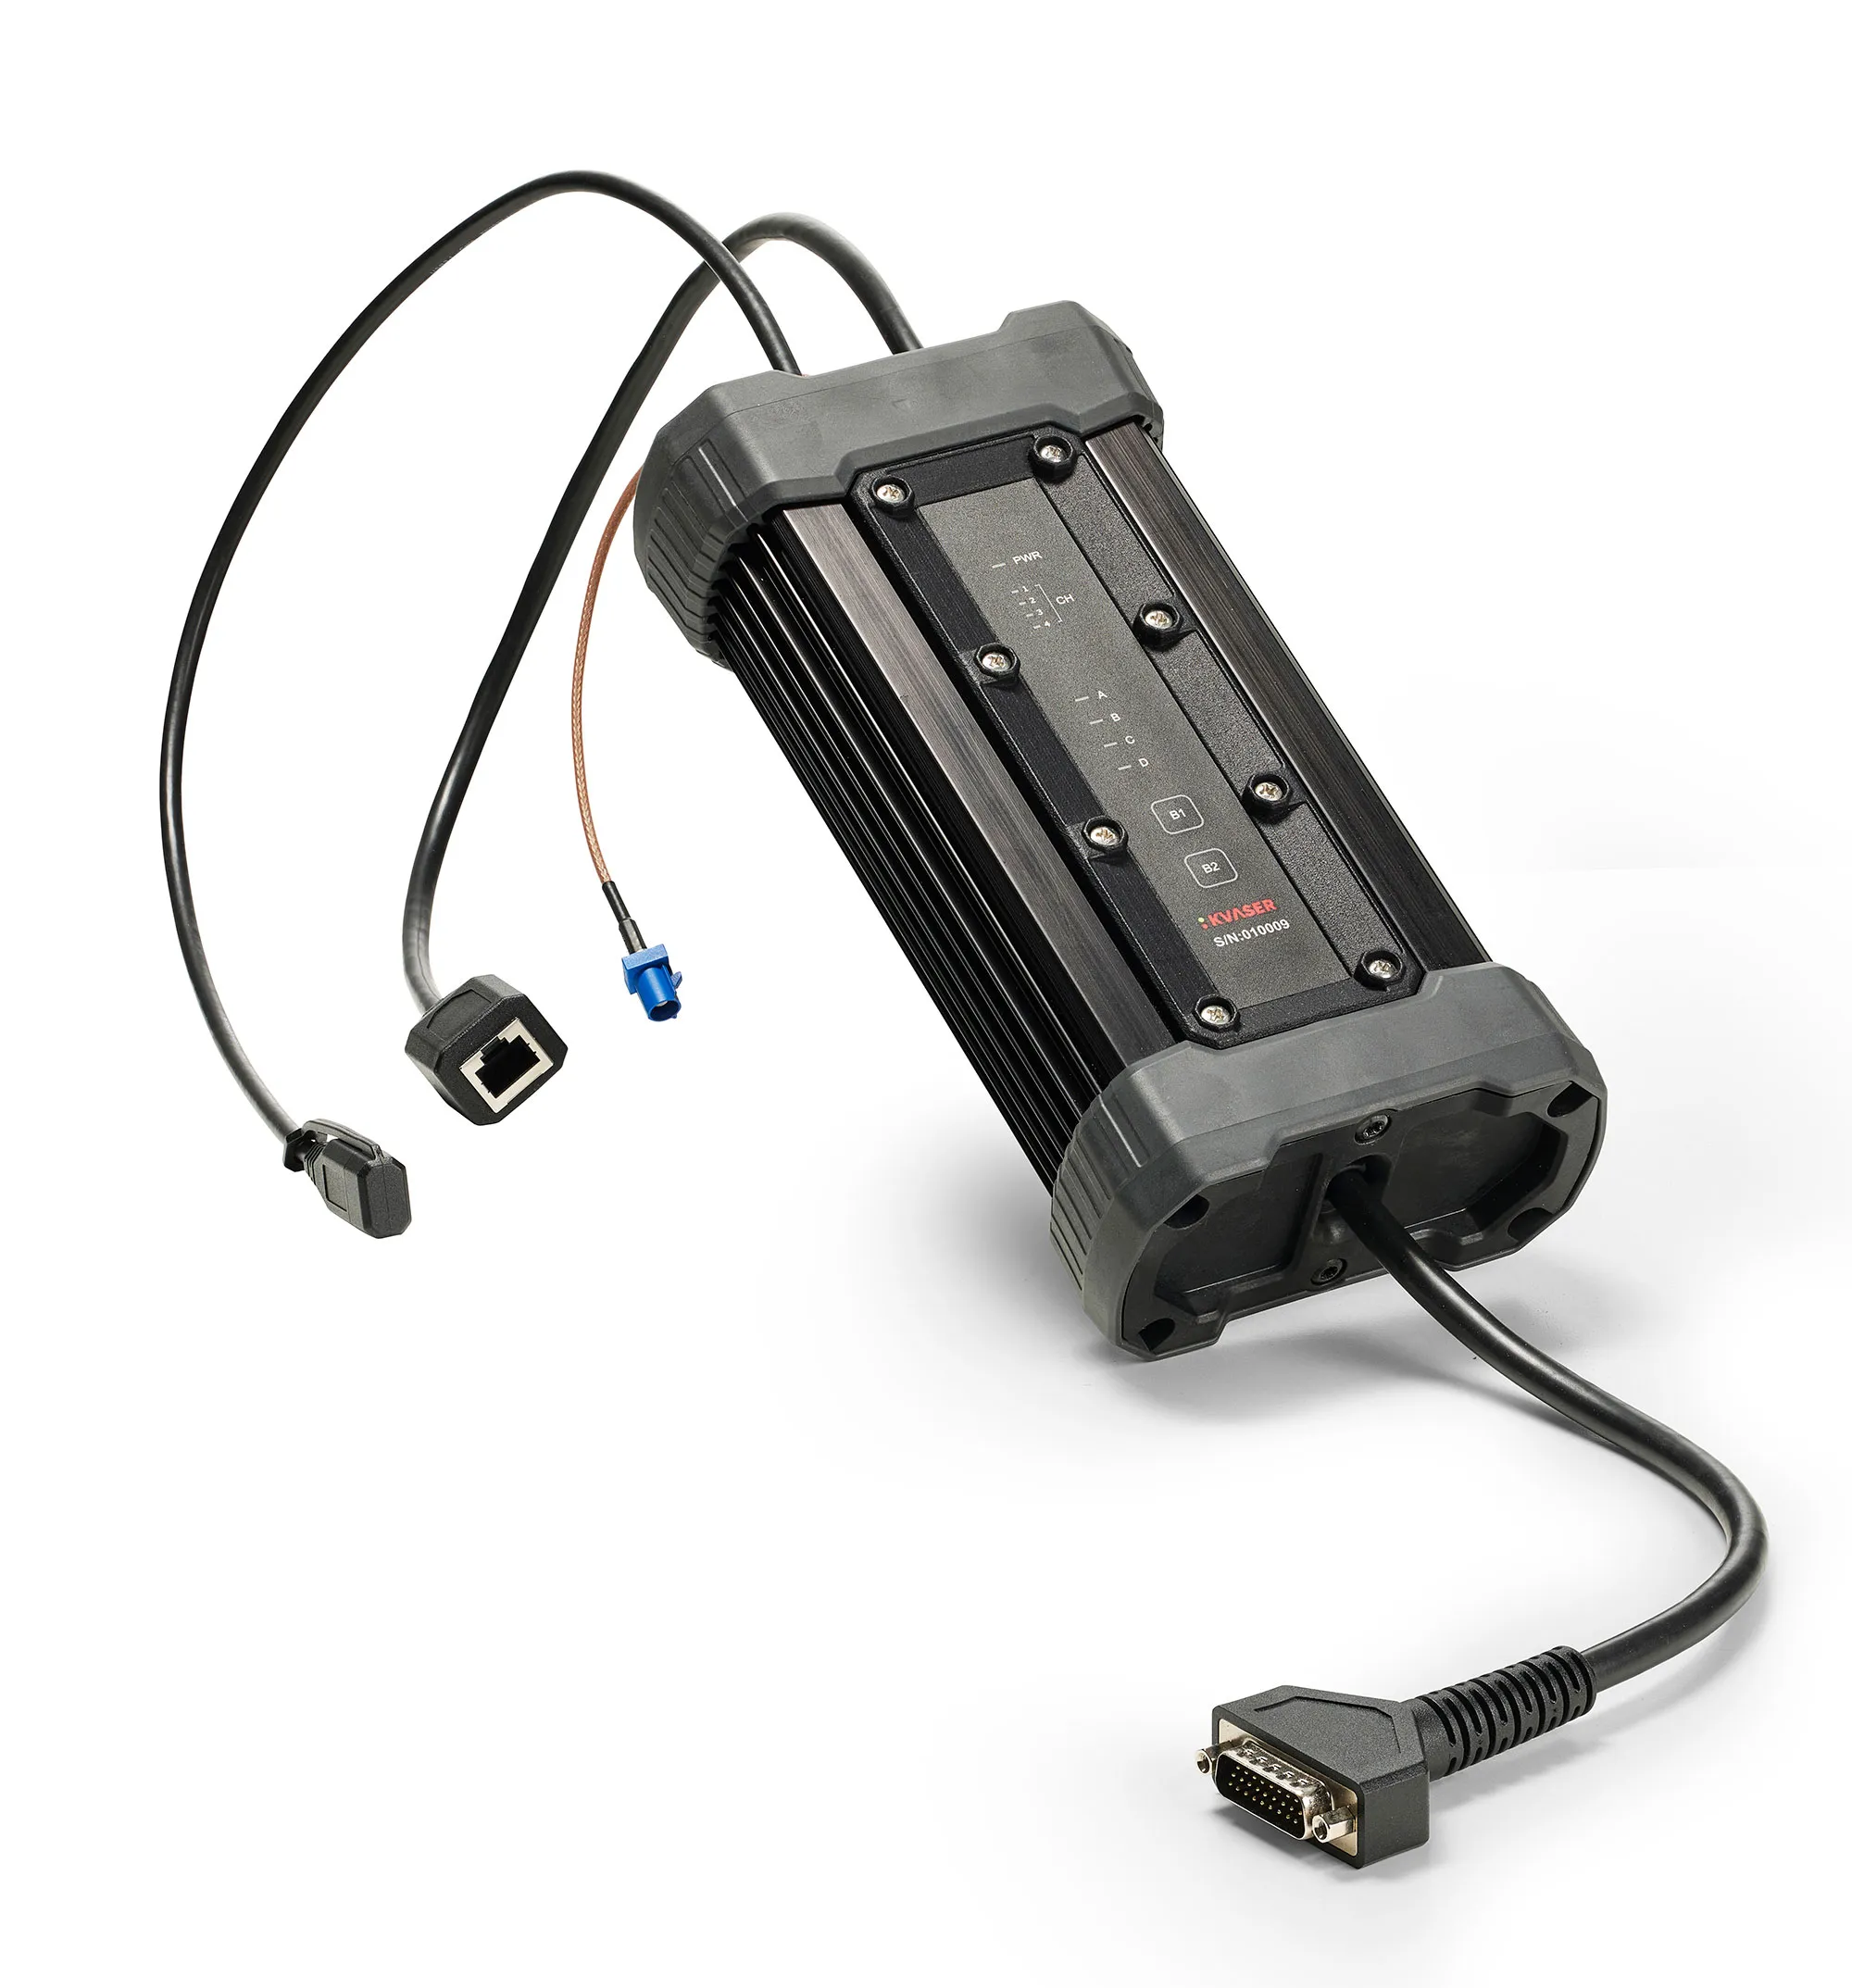
基于Kvaser Edge WL400S,Angelica Hörngren和Lilly-Ann Stenberg开发并测试了一套安全架构。该架构结合了Kubernetes、KubeEdge、SPIRE、Envoy、Open Policy Agent(OPA)、EdgeMesh和Calico等技术,构建多层安全管控体系。
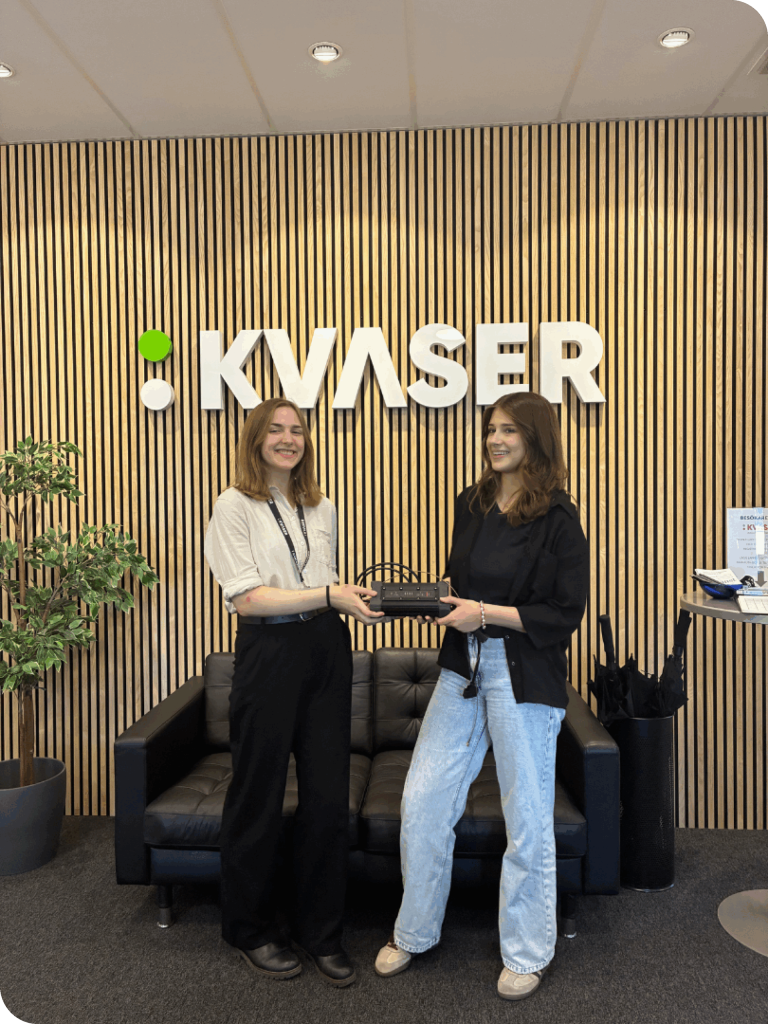
从左至右:查尔姆斯理工大学的Lilly-Ann Stenberg和Angelica Hörngren

本项目的一项核心成果,解决云端连接中断场景下的工作负载身份校验难题。为应对这一挑战,学生团队开发定制SPIRE工作负载可信认证插件;当无法访问Kubernetes控制平面数据时,插件可直接读取本地容器运行时信息完成身份核验。

测试结果表现优异:原型系统成功处理4000次以上请求,无故障发生。95%的请求响应耗时低于48.67毫秒。测试证明,新增的安全控制逻辑带来的性能开销较低。

项目同时验证了后端服务仅可通过已授权通路访问,网络策略可有效阻止各类绕过安全管控的攻击尝试。

虽然在正式部署到生产环境之前仍需要进一步强化安全防护,但该研究表明,零信任安全理念能够有效应用于面向工业和汽车领域的边缘计算环境。

该项目作为Kvaser硕士论文研究项目的一部分完成,预计将在查尔姆斯理工大学完成审核和发布流程后正式公开。

想要了解Angelica与Lilly‑Ann的更多研究成果,可阅读他们开发者博客文章:《在Kvaser Edge上实现零信任》

访问产品页面,查阅完整规格参数与技术资料。

Kvaser Edge WL020S

Kvaser Edge WL400S

Kvaser Edge是一款基于ARM架构的安全加固型Linux计算机,专为严苛环境下的实时数据采集、边缘分析及无缝云集成而设计,且整机形态紧凑小巧。

访问产品